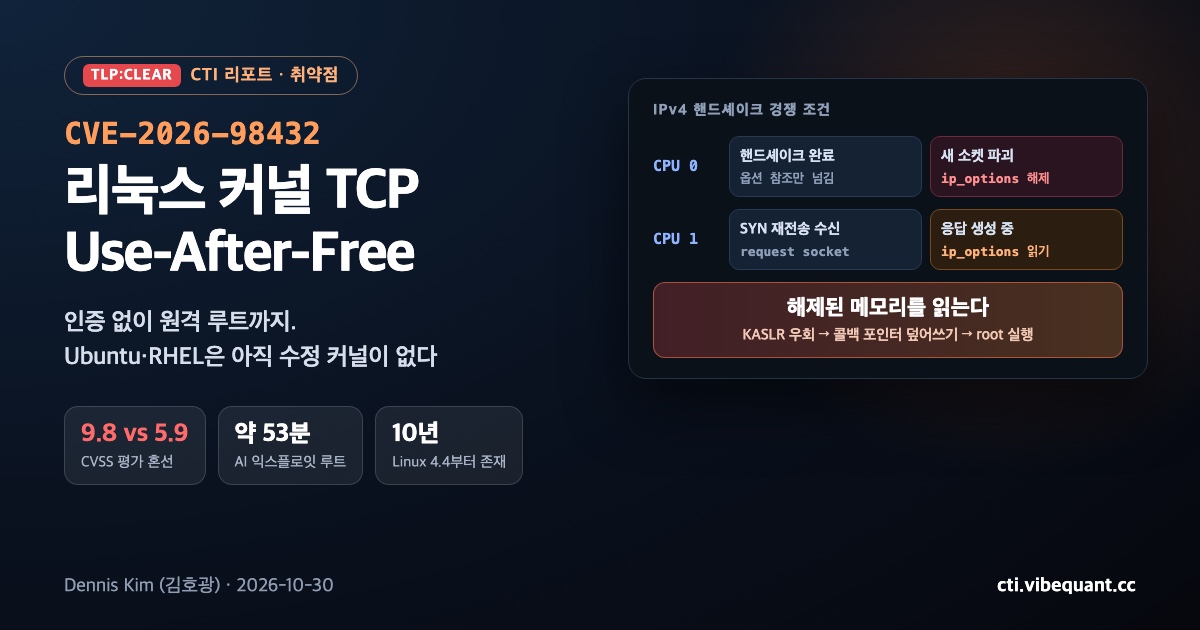
IPv4 핸드셰이크에서 커널은 IP 옵션을 복사하지 않고 참조만 넘긴다. 한 CPU가 새 소켓을 파괴하며 옵션을 해제하는 동안 다른 CPU가 재전송 응답을 만들며 그 옵션을 읽으면, 해제된 메모리를 읽게 된다.
김호광 싸이월드 전 대표 / 2026년 10월 30일
분류: TLP:CLEAR | 문서유형: CTI 리포트 | 작성일: 2026-10-30 심각도: HIGH (실무 기준 CVSS 8.1 이상, MPTCP 노출 서버 9.8) | 신뢰도: A2 | 영향: 리눅스 커널 4.4 이후, IPv4 TCP 리스너
요약
리눅스 커널 IPv4 TCP 핸드셰이크 경로의 Use-After-Free(CVE-2026-98432)는 인증 없이 원격에서 트리거 가능한 결함이며, 2026년 10월 29일 기준 Ubuntu와 RHEL에는 수정 커널이 없다. 종합 위험 등급은 높음(High)으로 판단한다.
- 원격 루트 실증: Anthropic은 MPTCP 리스너가 있는 서버에서 AI 모델이 작성한 익스플로잇으로 원격 루트 명령 실행에 성공했다고 10월 27일 발표했다.
- 패치 공백: 업스트림·stable 브랜치는 수정 완료. Debian, Oracle UEK, 일부 SUSE·Amazon Linux만 패키지를 냈고, Ubuntu는 진행 중, Red Hat은 "향후 업데이트로 연기" 상태다. 두 벤더 모두 일정 미공개.
- 점수 혼선: 커널 CVE 팀 9.8, 벤더 5.9~8.1. 차이는 거의 전부 공격 복잡도(AC) 판단에서 나온다.
- 실제 악용: 10월 29일 기준 벤더 공지·CVE 레코드·Anthropic 글 어디에도 실제 공격 보고는 없고, CISA KEV에도 없다.
- 주의: MPTCP 비활성화가 위험을 낮추는지는 어느 공식 문서도 확인하지 않았다. Red Hat은 노출된 TCP 서비스면 레이스 트리거가 가능하다고 본다. MPTCP 비활성화를 확정 완화책으로 간주하면 안 된다.
취약점 개요
결함은 Linux 4.4에서 들어와 약 10년간 존재했고, 수정은 CVE 공개(10월 15일)보다 열흘 앞선 10월 5일에 커널에 반영됐다.
| 항목 | 내용 |
|---|---|
| 식별자 | CVE-2026-98432 |
| 유형 | 경쟁 조건(Race Condition) → Use-After-Free |
| 위치 | IPv4 TCP 연결 수립 코드(IP 옵션 처리) |
| 도입 버전 | Linux 4.4 |
| 공격 전제 | 인증 불필요, 원격. 루트 익스플로잇 실증은 MPTCP 리스너 서버 대상 |
| 비영향 | IPv6 연결, RHEL 7 |
| 발견자 | Anthropic 연구원 Xinyang Ge (커널 수정 커밋에 명시) |
| 수정 커밋 | e3f33b0a1d89 |
| 수정 stable 버전 | 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10, 7.3 |
| CVSS | 커널 CVE 팀 9.8 / 벤더 5.9~8.1 (아래 점수 논란 참조) |
| 실제 악용 | 10월 29일 기준 보고 없음, CISA KEV 미등재 |
CVE 레코드와 수정 커밋 자체에는 MPTCP 언급이 없다. MPTCP와의 연결고리는 Anthropic의 발표문에서만 나온다.
기술 분석
근본 원인은 IP 옵션의 소유권 문제다. 커널이 옵션을 복사하지 않고 참조만 넘기기 때문에, 해제 시점과 사용 시점이 서로 다른 CPU에서 겹칠 수 있다.
- 클라이언트가 IPv4 옵션(Record Route 또는 Timestamp)을 담은 SYN을 보낸다. 커널은 이 옵션을 대기 중인 연결 요청(request socket)에 저장한다.
- 핸드셰이크가 완료되면 커널은 저장된 IP 옵션을 복사 없이 새 소켓에 넘긴다.
- 그 새 소켓이 파괴되면서 옵션 메모리도 해제된다.
- 같은 시점에 다른 CPU가 재전송된 연결 요청에 응답하려고 그 옵션을 아직 읽고 있으면, 해제된 메모리를 읽게 된다(Use-After-Free).
IPv6가 안전한 이유: IPv6 경로는 옵션을 복사해서 넘기므로 공유 참조가 생기지 않는다.
수정 방식: 다른 CPU가 옵션 읽기를 마칠 때까지 기다린 뒤에 해제하도록 바꿨다. 즉 해제를 독자(reader)의 종료 이후로 미루는 방식이다.
가능한 결과: 커널 CVE 팀은 인접 커널 메모리의 원격 유출, 커널 메모리 손상, 시스템 충돌을 모두 가능한 결과로 본다.
익스플로잇 분석 (Anthropic 실증)
Anthropic의 공격 체인은 같은 버그 하나로 정보 유출과 코드 실행을 모두 해냈고, 테스트에서 커널 주소 유출까지 48분, 명령 실행까지 추가 5분이 걸렸다.
- KASLR 우회: 레이스를 반복 유발해 커널이 추가 바이트를 공격자에게 응답으로 돌려보내게 한다. 응답에 커널 주소가 섞이면 주소 무작위화가 무력화된다.
- 제어 흐름 탈취: 같은 버그로 버퍼를 넘치게 해 콜백 포인터를 덮어쓴다. 포인터는 미리 커널 메모리에 심어 둔 페이로드를 가리킨다.
- 루트 실행: 커널이 해당 포인터를 호출하는 순간 공격자가 고른 셸 명령이 root로 실행된다.
운영상 핵심 함의: 레이스에서 지면 해당 연결 시도만 실패하고 시스템은 죽지 않는다. 공격자는 탐지되지 않는 한 무제한 재시도가 가능하다. "레이스가 어렵다"는 벤더 논리를 약화시키는 지점이다.
공개되지 않은 것: 익스플로잇 코드, 테스트한 커널 버전, 구성 정보. Claude는 "초기 프롬프팅" 이후 익스플로잇을 작성했다고만 밝혔다. MPTCP 리스너가 없는 서버도 같은 방식으로 장악 가능한지는 발표문에 없다.
CVSS 점수 논란
9.8과 8.1의 차이는 공격 복잡도(AC) 한 항목이다. 커널 팀은 레이스의 양쪽 모두 공격자가 유도할 수 있다며 AC를 Low로, Oracle·SUSE·Red Hat 권고 파일은 High로 매겼고 나머지 지표는 같다.
| 평가 주체 | 점수 | 등급 | 근거 |
|---|---|---|---|
| 커널 CVE 팀 (NVD·Ubuntu도 표시) | 9.8 | Critical | AC Low, 기밀성·무결성·가용성 모두 High |
| Red Hat 권고 파일(VEX, 10/29 갱신) | 8.1 | Important | AC High, 기밀성·무결성 High |
| Oracle Linux | 8.1 | Important | Red Hat VEX와 동일 벡터 |
| SUSE | 8.1 | Important | Red Hat VEX와 동일 벡터 |
| Amazon Linux | 7.0 | Important | 세부 벡터 미기재 |
| Red Hat CVE 페이지 | 5.9 | Moderate | 레이스가 어렵고 주로 커널 충돌, 기밀성·무결성 영향 미입증 |
Red Hat 내부 불일치: 같은 10월 29일, CVE 페이지는 Moderate·5.9인데 기계판독용 권고 파일은 Important·8.1이고 버그 트래커는 medium에서 high로 상향됐다. 자동화 도구가 어느 소스를 읽느냐에 따라 우선순위가 달라질 수 있다.
판단: Anthropic의 실증(재시도 무제한, 약 53분 내 루트)은 "기밀성·무결성 영향 미입증"이라는 5.9의 근거와 정면으로 충돌한다. 실무에서는 최소 8.1, MPTCP 노출 서버는 9.8 기준으로 다루는 것이 합리적이다.
배포판별 패치 현황 (10월 29일 기준)
국내 서버 점유율이 높은 Ubuntu와 RHEL 계열이 모두 미수정이다. Red Hat은 자사 기준(배포 용이성·범용성·안정성)을 충족하는 완화책도 없다고 밝혔다.
| 배포판 | 상태 | 수정 패키지 / 공지 |
|---|---|---|
| Ubuntu 22.04 / 24.04 / 26.04 LTS, 26.10 | 작업 중 | 없음 |
| Ubuntu 16.04 / 18.04 / 20.04 | 취약 | 없음 |
| Ubuntu cloud·FIPS·real-time 커널 | 취약 또는 작업 중 | 없음 |
| RHEL 8 / 9 / 10, OpenShift 4 | 수정 연기, 일정 미공개 | 없음 |
| RHEL 7 | 영향 없음 | 불필요 |
| Amazon Linux 2023 (kernel6.18) | 수정 (10/24) | kernel6.18-6.18.56-125.164.amzn2023 (ALAS2023-2026-3251) |
| Amazon Linux 2023 (kernel6.12) | 수정 (10/29, CVE 페이지는 아직 pending) | kernel6.12-6.12.113-138.209.amzn2023 (ALAS2023-2026-3335) |
| Amazon Linux 2, AL2023 기본 kernel | 수정 대기 | 없음 |
| Oracle Linux 7~10 (UEK) | 수정 (10/16) | ELSA-2026-500397 / 500398 / 500399 |
| Debian trixie | 수정 (10/16) | linux 6.12.113-1 (DSA-6568-1) |
| Debian 12 bookworm | 수정 (10/17, 10/22) | linux 6.1.190-1 (DLA-4841-1), linux-6.12 6.12.113-1~deb12u1 (DLA-4850-1) |
| SUSE Linux Micro 6.2, openSUSE Leap 16.0 | 수정 | kernel-default 6.12.0-160000.40.1 이상 |
| SLES 15 SP4 |
테스트 중 | 없음 |
| SLES 15 SP7 | 영향, 수정 진행 중 | 없음 |
Rocky·AlmaLinux 등 RHEL 재빌드 계열은 원문에 언급이 없으나, 통상 RHEL 업데이트를 따르므로 함께 미수정일 가능성이 높다(확인 필요).
여파 분석
이번 건의 실질적 위험은 버그 자체보다 "공개된 원격 루트 실증 + 최대 배포판의 무기한 패치 공백"의 조합에서 나온다.
1. 패치 공백(Patch Gap)이 공격 창을 연다. 업스트림 수정 커밋은 10월 5일부터 공개돼 있다. 공격자는 커밋 diff로 버그 위치를 특정할 수 있고, Anthropic이 공격 체인 구조까지 공개했다. 반면 Ubuntu·RHEL 사용자는 받을 패키지가 없다. 이른바 n-day 익스플로잇이 가장 활발해지는 구간이다.
2. AI가 익스플로잇 개발 비용을 낮췄다. 레이스 컨디션 기반 커널 원격 익스플로잇은 전통적으로 숙련자 몇 주 단위의 작업이었다. AI 모델이 이를 만들었다는 사실은 "이론상 가능, 실전은 어려움"이라는 평가 관행 자체를 흔든다. 공격자 측도 유사 도구를 쓸 수 있다고 가정해야 한다.
3. 점수 혼선이 대응 우선순위를 흐린다. 같은 CVE가 스캐너·벤더 포털에 따라 5.9~9.8로 표시된다. 점수 임계값으로 패치 SLA를 돌리는 조직은 이 건을 "Moderate, 다음 정기 패치"로 분류할 위험이 있다.
4. 노출 범위 판정이 불확실하다. 루트 실증은 MPTCP 리스너 대상이지만, 레이스 트리거 자체는 노출된 IPv4 TCP 서비스 전반에서 가능하다는 것이 Red Hat의 시각이다. MPTCP가 없다는 이유로 안전하다고 단정할 근거는 현재 없다.
5. 클라우드·IDC 운영자에 파급이 크다. 인터넷에 직접 노출된 IPv4 리스너가 많은 GPU·호스팅 인프라, 컨테이너 호스트(커널 공유)에서 한 번의 침해가 다수 테넌트로 번질 수 있다.
대응 권고
수정 패키지가 있는 곳은 즉시 설치·재부팅하고, Ubuntu·RHEL은 노출 축소와 탐지로 공백을 버티는 것이 현실적 전략이다.
즉시 (24~72시간)
- 자산 인벤토리: 인터넷 노출 IPv4 TCP 리스너가 있는 리눅스 호스트와 커널 버전(
uname -r) 목록화 - Debian, Oracle UEK, SUSE Micro 6.2/Leap 16.0, Amazon Linux 2023(kernel6.18·6.12) → 수정 패키지 설치 후 재부팅
- 자체 빌드 커널 → 수정이 포함된 최신 stable로 갱신 (커널 팀은 개별 패치 cherry-pick을 지원하지 않음)
- MPTCP 사용 여부 확인:
sysctl net.mptcp.enabled,ss -Mltn으로 MPTCP 리스너 존재 확인 → MPTCP 리스너가 있는 서버를 최우선 그룹으로 분류 - 내부 위험 점수를 벤더 5.9가 아닌 8.1 이상으로 수동 지정해 패치 SLA에서 누락되지 않게 함
단기 (패치 공백 기간)
- 불필요한 IPv4 공개 리스너 제거, 관리 포트는 VPN·허용 IP 뒤로 이동
- 서비스상 필요 없으면 MPTCP 비활성화(
net.mptcp.enabled=0) — 공격 표면 축소 목적의 보조 조치이며 공식 검증된 완화책은 아님 - 경계 장비에서 Record Route·Timestamp 옵션이 붙은 IPv4 SYN 차단 검토 — 커널 팀 시나리오상 공격 전제 조건이지만, 효과는 어느 벤더도 확인하지 않았으므로 스테이징에서 영향 검증 후 적용
- IPv6 전용 노출이 가능한 서비스는 IPv6로 전환 검토 (IPv6 경로는 비영향)
탐지·모니터링
- IP 옵션이 붙은 SYN의 반복 유입, 동일 출발지의 비정상적 SYN 재전송 패턴 탐지 룰 추가
- 커널 oops·panic, KASAN 경고 로그를 SIEM으로 수집 (레이스 실패는 대체로 조용하지만 충돌 흔적이 남을 수 있음)
- Ubuntu CVE 페이지, Red Hat CVE 페이지, CISA KEV 등재 여부 매일 확인
- Ubuntu Livepatch·RHEL kpatch 형태의 무재부팅 패치 제공 여부 추적
출처 및 한계
본 리포트는 10월 29일자 The Hacker News 기사와 그 안에 연결된 1차 자료를 기준으로 작성했다. 10월 30일 추가 검색에서 Ubuntu·RHEL 수정 패키지 출시 소식은 확인되지 않았다.
- 원문 기사: The Hacker News, Linux Kernel TCP Flaw With 9.8 CVSS Score (2026-10-29)
- 발견·익스플로잇: Anthropic, Discovering vulnerabilities with Claude
- 커널 수정 커밋: git.kernel.org e3f33b0a1d89
- 커널 CVE 팀 공지: CVE-2026-98432.mbox
- 벤더: Ubuntu · Red Hat · Red Hat VEX · Amazon Linux · Oracle Linux · Debian · SUSE
- 참조 DB: NVD · CVE.org
한계: 벤더 링크는 기사에 인용된 것을 기준으로 했으며 개별 페이지를 직접 열어 재확인하지는 않았다. 익스플로잇 코드·테스트 환경이 비공개라 MPTCP 비노출 서버의 실제 위험도는 미확정이다. 위험 등급과 권고 점수(8.1 이상)는 작성자 판단이다.